Domain messerknauf.de kaufen?
Wir ziehen mit dem Projekt
messerknauf.de um.
Sind Sie am Kauf der Domain
messerknauf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain messerknauf.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
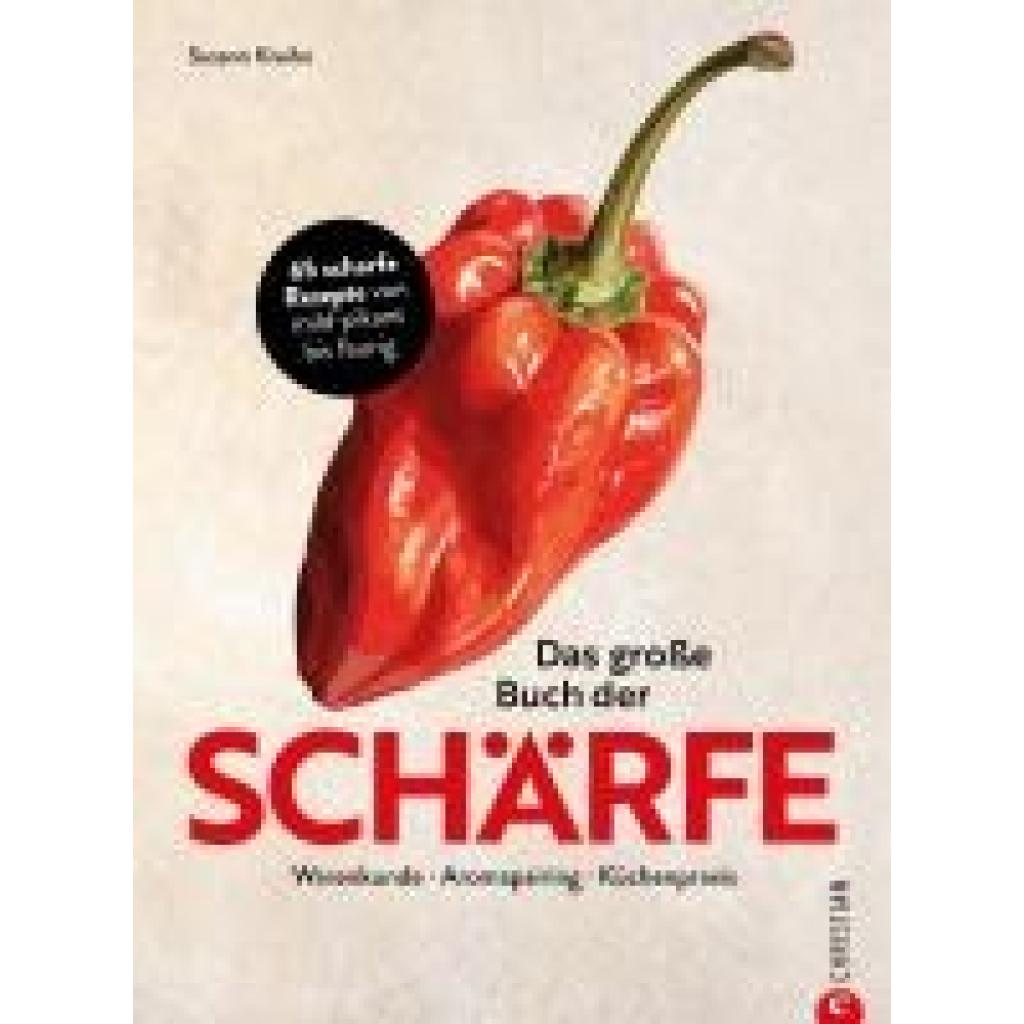
Kreihe, Susann: Das große Buch der SchärfeDas große Buch der Schärfe , 50 scharfe Rezepte von mild-pikant bis feurig , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20240329, Produktform: Leinen, Autoren: Kreihe, Susann, Seitenzahl/Blattzahl: 186, Keyword: Chili-Rezepte; Flavour; Gesunde scharfe Küche; Gewürze; Ingwer; Jalapeños; Ottolenghi; Peperoni; Pfeffer; Pikante Gerichte; Scharf kochen; Scharfes Kochbuch; Schärfe; Senf; Sriracha Soße; Thai-Curry; Wasabi; chili buch; chili kochbuch; chili rezepte; chili verarbeiten; chilli con carne original; feurige Rezepte; gewürze buch; kochen mit chili; pikante rezepte; rezeptbuch scharf; rezepte mit chili; scharfes essen kochbuch; tabasco, Fachschema: Gourmet~Kochen / Feinschmecker, Kulturgeschichte, Lebensart, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 259, Breite: 198, Höhe: 20, Gewicht: 894, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie schärfe ich eine kleine Klinge?
Um eine kleine Klinge zu schärfen, kannst du einen Schleifstein oder einen Schleifstab verwenden. Beginne damit, die Klinge im richtigen Winkel über den Schleifstein zu ziehen und wiederhole den Vorgang mehrmals, bis die Klinge scharf ist. Achte darauf, gleichmäßigen Druck auszuüben und die Klinge regelmäßig zu überprüfen, um sicherzustellen, dass sie die gewünschte Schärfe erreicht hat. **
-
Wie schärfe ich eine Klinge mit Alufolie?
Es ist nicht möglich, eine Klinge mit Alufolie zu schärfen. Alufolie ist zu weich und hat nicht die nötige Härte, um eine Klinge zu schärfen. Es gibt jedoch verschiedene Methoden und Werkzeuge, um eine Klinge zu schärfen, wie zum Beispiel Schleifsteine, Schleifpapier oder Schleifmaschinen. **


Welches Schneidwerkzeug eignet sich am besten zum Schneiden von Gemüse?
Ein scharfes Kochmesser ist am besten geeignet, um Gemüse präzise und gleichmäßig zu schneiden. Alternativ kann auch ein Gemüsemesser mit einer gebogenen Klinge verwendet werden. Elektrische Küchenmaschinen mit speziellen Gemüseschneideaufsätzen sind ebenfalls eine gute Option für größere Mengen. **
Welches Schneidwerkzeug eignet sich am besten zum präzisen Schneiden von Papier?
Ein scharfes Bastelmesser oder ein Skalpell sind am besten geeignet, um Papier präzise zu schneiden. Eine Schneidematte unter dem Papier schützt die Unterlage und sorgt für ein sauberes Ergebnis. Es ist wichtig, das Werkzeug regelmäßig zu schärfen, um saubere Schnitte zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
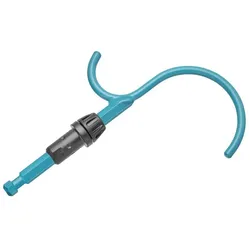
Gardena 17401-20 Handwerkzeug-Schaft, -Griff/-Adapter StahlDer GARDENA combisystem-Asthaken ist der ideale Helfer, um Obst aus dem Baum zu schütteln. Das GARDENA combisystem ermöglicht dank der auswechselbaren Aufsätze den flexiblen Einsatz in der Gartenarbeit. Der Asthaken ist mit allen Stielen aus dem GARDENA combisystem kompatibel und kann im jeweiligen Stiel eingesteckt und festgeschraubt werden. 3505-20). GARDENA combisystem. Auf einen Blick MaterialStahl MarkenkompatibilitätGardena Produktbeschreibung Wenn Du den Haken in Kombination mit dem GARDENA combisystem-Teleskopstiel (Art.-Nr. 3721-20) verwendest, kannst Du weiter entfernte Äste oder hoch hängendes Obst wie Äpfel mühelos erreichen. Durch die sichere Verbindung von Haken und Stiel ist ein wackelfreies und zuverlässiges Arbeiten jederzeit garantiert. Dank der S-Form kannst Du den Baumhaken einsetzen, um Äste eines Baumes zu stützen oder zu schütteln. Der Schüttelhaken ist ideal dafür geeignet, Fallobst zu ernten. Schnittgut kann mit dem Asthaken problemlos aus dem Baum entfernt ...9,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kreihe, Susann: Das große Buch der SchärfeDas große Buch der Schärfe , 50 scharfe Rezepte von mild-pikant bis feurig , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20240329, Produktform: Leinen, Autoren: Kreihe, Susann, Seitenzahl/Blattzahl: 186, Keyword: Chili-Rezepte; Flavour; Gesunde scharfe Küche; Gewürze; Ingwer; Jalapeños; Ottolenghi; Peperoni; Pfeffer; Pikante Gerichte; Scharf kochen; Scharfes Kochbuch; Schärfe; Senf; Sriracha Soße; Thai-Curry; Wasabi; chili buch; chili kochbuch; chili rezepte; chili verarbeiten; chilli con carne original; feurige Rezepte; gewürze buch; kochen mit chili; pikante rezepte; rezeptbuch scharf; rezepte mit chili; scharfes essen kochbuch; tabasco, Fachschema: Gourmet~Kochen / Feinschmecker, Kulturgeschichte, Lebensart, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 259, Breite: 198, Höhe: 20, Gewicht: 894, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leube, Reinhard: Auf des Messers SchneideAuf des Messers Schneide , Von einem, der die ersten Bände gelesen hat. Als historisch interessierter Mensch begeben Sie sich mit Leubes Bänden auf ein Abenteuer sondergleichen. Seine Serie führt mit bitterem Beigeschmack aus der Sicht von Zeitzeugen dicht an wahre Geschehnisse heran. Schleier von geheimer Diplomatie, Verrat und Patriotismus werden gelüftet. Beim Lesen passiert etwas Eigenartiges: Zerrbilder werden klar, Mosaiksteine schärfen das Gesamtbild. Man spürt, wie im Hirn verankerte Denkbausteine umgestapelt oder gar unter Schmerzen ausgemerzt werden. Man versteht Zusammenhänge und warum alles bis hin zum heutigen blutigen Ringen in der Ukraine passieren musste.¿ Dieser Band widmet sich den 1950er Jahren. Für das geteilte Deutschland waren sie trotz des Systemkonflikts die wohl fruchtbarsten: Keiner wollte wieder Krieg, jeder wollte Wohlstand, eine glückliche Zukunft für Familien, Zugang zu Bildung und Arbeit. Die Drohungen der deutschen Kalten Krieger hielten uns einen Krieg vom Leib und die Menschen in Europa fanden zu Lebenswillen, Fleiß und Lebensmut zurück. Die Hoffnungen auf solches Glück ließ die breite Masse der Deutschen die Übersicht verlieren - doch die alte Garde des Kreisauer Kreises verwirklichte ihren Traum. Lassen Sie sich überraschen, was in Deutschland möglich war und wie vermeintlich widersprüchlich Entscheidungen getroffen werden mussten, um alten und neuen Kriegstreibern Deutschland nicht ganz zum Fraß vorzuwerfen. Nehmen Sie Anteil am Wirken der Menschen mit Überblick zur Vermeidung eines zweiten Versailles. Mit diesem Buch wird unerbittlich deutlich, dass die heutigen Staatslenker in Berlin nicht mehr wissen, wie man Krieg vom deutschen Boden durch eine raffinierte Politik fernhalten kann. Michael Schwede, Berlin , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231020, Produktform: Leinen, Autoren: Leube, Reinhard, Seitenzahl/Blattzahl: 342, Keyword: Deutschland; Geschichte; Nachkriegszeit, Fachschema: Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Fachkategorie: Moderne und zeitgenössische Belletristik, Bildungszweck: für alle Bildungsstufen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Politikwissenschaft, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Anderwelt Verlag, Verlag: Anderwelt Verlag, Verlag: Haisenko, Peter Alexander, Länge: 210, Breite: 157, Höhe: 30, Gewicht: 601, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie schärfe ich eine kleine Klinge?
Um eine kleine Klinge zu schärfen, kannst du einen Schleifstein oder einen Schleifstab verwenden. Beginne damit, die Klinge im richtigen Winkel über den Schleifstein zu ziehen und wiederhole den Vorgang mehrmals, bis die Klinge scharf ist. Achte darauf, gleichmäßigen Druck auszuüben und die Klinge regelmäßig zu überprüfen, um sicherzustellen, dass sie die gewünschte Schärfe erreicht hat. **
-
Wie schärfe ich eine Klinge mit Alufolie?
Es ist nicht möglich, eine Klinge mit Alufolie zu schärfen. Alufolie ist zu weich und hat nicht die nötige Härte, um eine Klinge zu schärfen. Es gibt jedoch verschiedene Methoden und Werkzeuge, um eine Klinge zu schärfen, wie zum Beispiel Schleifsteine, Schleifpapier oder Schleifmaschinen. **
-
Welches Schneidwerkzeug eignet sich am besten zum Schneiden von Gemüse?
Ein scharfes Kochmesser ist am besten geeignet, um Gemüse präzise und gleichmäßig zu schneiden. Alternativ kann auch ein Gemüsemesser mit einer gebogenen Klinge verwendet werden. Elektrische Küchenmaschinen mit speziellen Gemüseschneideaufsätzen sind ebenfalls eine gute Option für größere Mengen. **
-
Welches Schneidwerkzeug eignet sich am besten zum präzisen Schneiden von Papier?
Ein scharfes Bastelmesser oder ein Skalpell sind am besten geeignet, um Papier präzise zu schneiden. Eine Schneidematte unter dem Papier schützt die Unterlage und sorgt für ein sauberes Ergebnis. Es ist wichtig, das Werkzeug regelmäßig zu schärfen, um saubere Schnitte zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.